Audit et collaboration
Stib combine coordination en direct sur les cartes et traces durables d’accès et d’audit. Commentaires et conversations expliquent le travail ; l’audit explique qui a changé un état important du produit.
Commentaires, messages et mentions
- Utilisez la conversation agent pour les consignes qui doivent atteindre l’agent actif.
- Utilisez les commentaires de carte pour les échanges humains et notes de revue qui ne doivent pas devenir une instruction agent.
- Utilisez les mentions pour attirer l’attention d’un membre lorsque la zone de saisie les prend en charge.
- Joignez les fichiers à la bonne carte ou au bon message au lieu de partager un chemin local sans contexte.
- Envoyez les identifiants uniquement avec l’action de secret masqué, jamais dans un commentaire.
Les messages agent en attente sont conservés côté serveur pour la carte. Rafraîchir le client ne crée pas une seconde file indépendante.
Groupes et responsabilité
Les groupes créent des lignes dans une colonne. Labels, assignés, relecteurs et vues enregistrées organisent davantage sans déplacer la carte dans un autre projet. Les champs disponibles dépendent du board, du rôle et de la licence.
Le partage projet attribue des rôles directs ; l’administration d’organisation fournit des accès hérités. Voir Projets et organisations.
Journal d’audit
Ouvrez l’audit projet depuis sa navigation ou la section Audit de l’organisation pour une vue plus large.
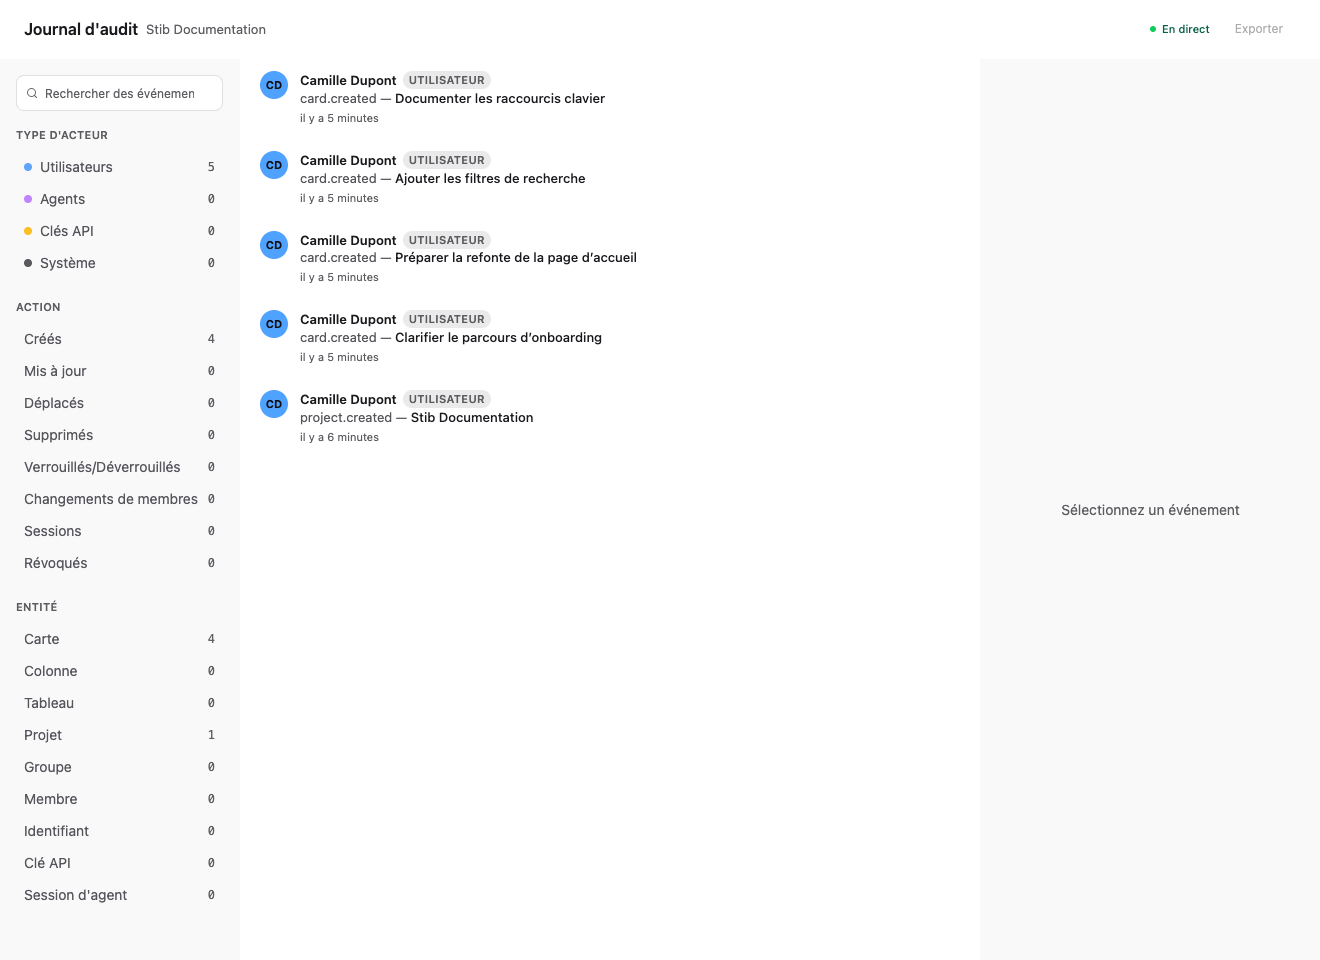
Les événements se filtrent par texte, période (aujourd’hui, les 7 ou 30 derniers jours, ou une plage personnalisée), personne, type d’acteur, action et entité. La liste est regroupée par jour et chaque événement affiche son heure. Sélectionnez un événement pour son détail ; s’il concerne une carte, Ouvrir la carte vous y mène sur son tableau. Les entités usuelles comprennent cartes, colonnes, boards, projets, groupes, membres, identifiants, clés API, sessions agent, scripts, surveillances et jetons de rappel.
Le filtre Personne couvre ce qu’une personne a fait elle-même, dans l’application ou via ses clés API. Les agents qu’elle a lancés se filtrent à part, sous le type d’acteur Agents.
Les événements sont conservés pendant la durée de rétention de l’organisation — 30 jours par défaut —, indiquée dans l’en-tête du journal. Les administrateurs de l’organisation la modifient dans ses paramètres Audit. Un événement ne se supprime pas à la main : un journal que chacun pourrait élaguer ne prouverait plus rien.
L’audit n’est pas une répétition de chaque token ou octet de terminal. Il enregistre les actions produit importantes avec acteur et métadonnées. Conversation et historique Git restent les meilleures sources du contenu d’une exécution agent.
Webhook d’audit et export
Les paramètres d’organisation peuvent envoyer les événements à un webhook avec des en-têtes configurés. Utilisez un destinataire limité, HTTPS, validation de signature/secret et rétention. Testez le webhook après tout changement de proxy ou de clé de chiffrement.
Exporter CSV, dans l’en-tête du journal, télécharge tous les événements correspondant aux filtres actifs, pas seulement ceux affichés.
Exports et destinations de logs ont des buts distincts : l’audit concerne les actions produit ; l’export de logs serveur concerne le diagnostic opérationnel.
Revue d’incident
Pour un changement inattendu, corrélez :
- acteur/action/entité et heure de l’audit ;
- historique de carte et commentaires humains ;
- messages et outils de la session agent ;
- diff Git et commits ;
- logs serveur et erreurs de synchronisation.
N’attribuez pas un changement de fichier à un seul événement de carte si un script, terminal ou processus externe pouvait aussi modifier le dépôt.
Suite : Agents, Intégration Git et Authentification.